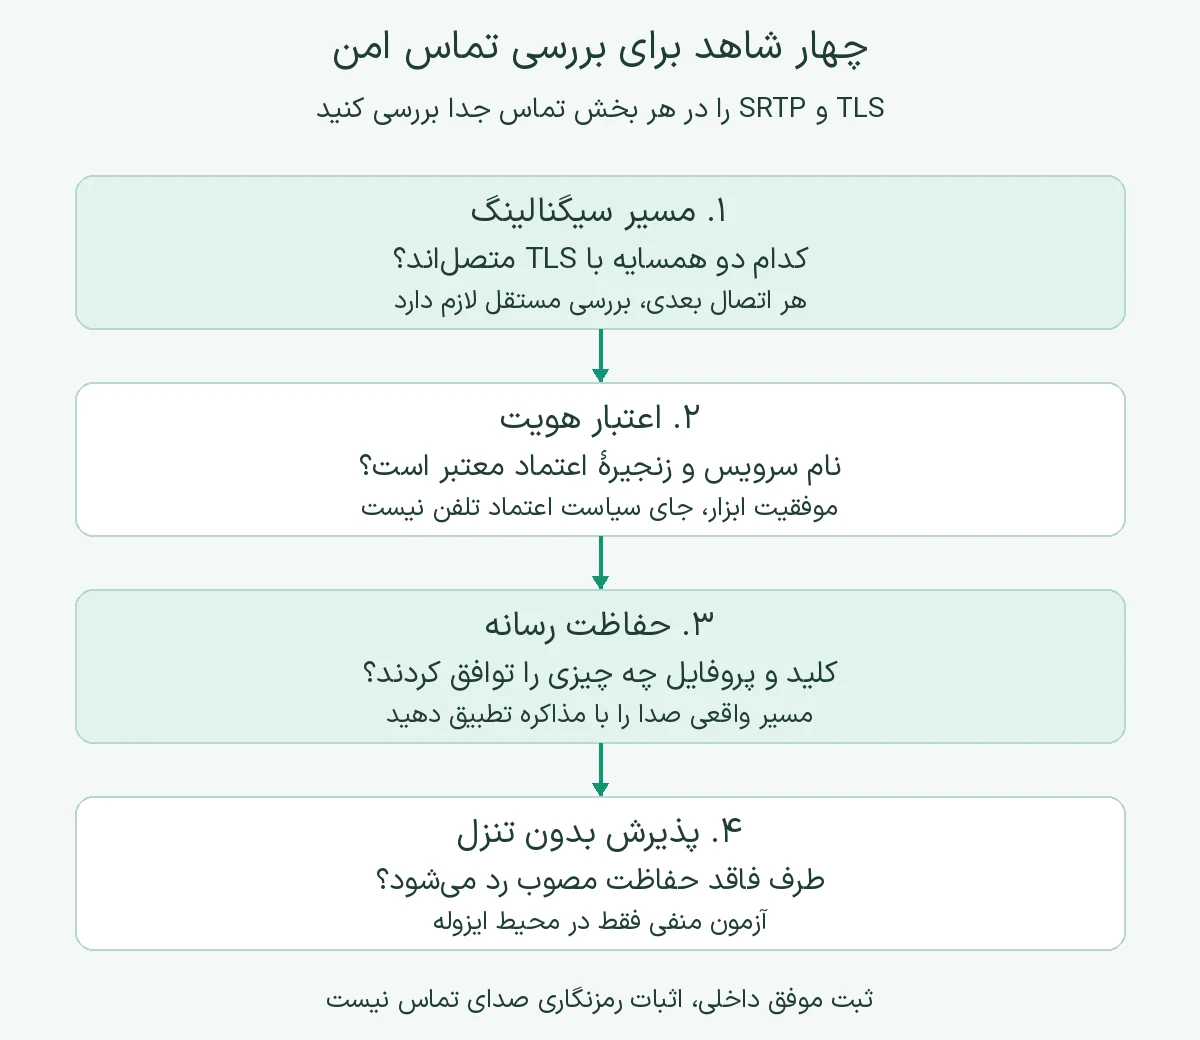
فعالبودن TLS روی داخلی یا ترانک، بهتنهایی نشان نمیدهد صدای تماس رمز شده است. تفاوت SIP روی TLS و SRTP در چیزی است که محافظت میکنند: اولی پیامهای برقراری و مدیریت تماس را در یک اتصال محافظت میکند؛ دومی برای حفاظت از رسانه به کار میرود. برای تحویل یک تماس امن، مسیر سیگنالینگ، مسیر واقعی صدا، اعتبار هویت طرف مقابل و نتیجهٔ مذاکرهٔ رسانه را جدا بررسی کنید.
این راهنما برای مدیر شبکه و مهندس VoIP نوشته شده است. هدف، طراحی آزمون پذیرش و تشخیص ادعای ناقص امنیت است؛ تنظیمات آمادهٔ کپی برای همهٔ تلفنها یا اپراتورها ارائه نمیکند. نام گزینههای فنی با مرجع شاخهٔ Asterisk 22 و مثال ابزار با مستندات OpenSSL 3.0 تطبیق داده شدهاند. نسخه و قابلیت واقعی تجهیزات باید پیش از هر تغییر بررسی شوند.
۱. TLS و SRTP کدام بخش تماس را محافظت میکنند؟
SIP برای پیامهایی مانند درخواست شروع تماس و پایاندادن به آن استفاده میشود. TLS کانال انتقال این پیامها را بین دو همسایهٔ SIP محافظت میکند؛ مرز اتصال بعدی جداست. بنابراین اگر تلفن به مرکز تلفن با TLS متصل باشد، از این مشاهده نمیتوان دربارهٔ اتصال مرکز تلفن به اپراتور نتیجه گرفت. محدودیت حفاظت گامبهگام TLS در بخش ۲۶٫۴٫۳ استاندارد SIP توضیح داده شده است.
SRTP پروفایلی برای حفاظت از RTP است و قابلیت محرمانگی، احراز اصالت پیام و مقابله با بازپخش را برای رسانه فراهم میکند؛ حفاظت ترافیک کنترلی با SRTCP نیز مطرح است. انتخاب پروفایل و پارامترهای توافقشده اهمیت دارد؛ صرف دیدن نام SRTP جای بررسی سیاست رمزنگاری را نمیگیرد. RFC 3711 سازوکار را تعریف میکند، اما مدیریت و تحویل کلید را باید با روش سازگار طرفین مشخص کرد.
| مشاهده | چه چیزی را نشان میدهد؟ | چه چیزی هنوز باید اثبات شود؟ |
|---|---|---|
| اتصال SIP با TLS | حفاظت سیگنالینگ در همان اتصال | رسانه و اتصالهای بعدی |
| مذاکرهٔ موفق SRTP | توافق حفاظت رسانه در همان بخش | هویت معتبر و استفادهٔ واقعی در تماس |
| ثبت موفق داخلی | پذیرش فرایند ثبت | حفاظت صدای تماس و سیاست جلوگیری از تنزل |
| صدای دوطرفهٔ واضح | کارکرد شنیداری تماس نمونه | محرمانگی و اعتبار گواهی |
برای نمونه، فرض کنید داخلی تا مرکز تلفن با TLS و SRTP کار میکند، اما ترانک خروجی فقط SIP و RTP معمولی دارد. این یک مثال فرضی است: موفقیت بخش اول برای اطلاق «رمزنگاری همهٔ مسیر» کافی نیست. وضعیت بخش دوم باید صریحاً در تحویل ثبت شود، حتی اگر تغییر آن به همکاری اپراتور وابسته باشد.
۲. نقشهٔ اعتماد را پیش از انتخاب گزینهها بکشید
روی یک برگه، تلفن، مرکز تلفن، کنترلگر مرزی نشست یا SBC و اپراتور را مشخص کنید. سپس دو مسیر جدا رسم کنید: پیامهای SIP از کجا عبور میکنند و رسانه واقعاً بین چه نقاطی جابهجا میشود؟ مسیر مستقیم رسانه ممکن است با مسیر سیگنالینگ یکسان نباشد. اگر هنوز دربارهٔ مقصد رسانه ابهام دارید، ابتدا راهنمای تشخیص مسیر SDP و RTP را دنبال کنید.
برای هر مرز، مسئول تنظیم، نام مورد انتظار در گواهی، مرجع اعتماد، روش تبادل کلید رسانه و سیاست رفتار هنگام ناسازگاری را بنویسید. عبارت «امن است» را با یک جملهٔ قابل آزمون جایگزین کنید؛ مثلاً «این داخلی در محیط آزمون، تماس فاقد حفاظت رسانهٔ مصوب را نمیپذیرد». این جمله پیشنهاد معیار تحویل است و باید با نیاز و قابلیت واقعی سامانه تطبیق یابد.
اگر مرکز تلفن رسانه را برای ضبط یا پردازش خاتمه میدهد و دوباره میسازد، همان نقطه بخشی از محدودهٔ اعتماد شماست. حفاظت انتقال، سیاست دسترسی به فایل ضبط را تعیین نمیکند. موضوع نگهداری و دسترسی ضبط را جدا بررسی کنید؛ راهنمای چرخهٔ ضبط مکالمه برای تفکیک فایل و پنل مفید است. همچنین امتداد تماس به شبکهٔ تلفن عمومی را بدون شاهد مستقل، رمزنگاری سرتاسری ننامید.
۳. روش تبادل کلید رسانه را با طرف مقابل هماهنگ کنید
SDES: محافظت از SDP بخشی از حفاظت کلید است
در SDES، ویژگی رمزنگاری داخل SDP اطلاعات کلید و پارامترهای رسانه را حمل میکند. RFC 4568 بر حفاظت پیام SDP تأکید دارد. در نتیجه، داشتن رسانهٔ رمزشده همراه با افشای SDP حاوی کلید، طراحی قابل قبولی برای محرمانگی نیست. دسترسی سامانههای میانی و نسخههای ذخیرهشدهٔ پیامها را نیز در محدودهٔ اعتماد در نظر بگیرید؛ فایل عیبیابی ممکن است خودش دادهٔ حساس داشته باشد.
DTLS-SRTP: تبادل کلید در مسیر رسانه انجام میشود
RFC 5764 استفاده از DTLS برای ایجاد کلیدهای SRTP و SRTCP را تعریف میکند. این مذاکره در مسیر رسانه انجام میشود و با TLS اتصال SIP یکی نیست. برای انتخاب آن، پشتیبانی هر دو طرف و روش معتبر احراز هویت مذاکره را بررسی کنید. دیدن یک handshake بدون دانستن اینکه به کدام طرف مورد اعتماد متصل شده، پاسخ کامل مسئلهٔ امنیت نیست.
پیشنهاد اجرایی این است که برای هر نوع تلفن و هر ترانک، یک برگهٔ سازگاری داشته باشید. روش کلید، پروفایل رسانه، شیوهٔ اعتماد و رفتار در نبود توافق را از مستندات همان محصول ثبت کنید. تبدیل همهٔ تجهیزات به یک روش، بدون آزمون قابلیت، میتواند دسترسپذیری تماس را مختل کند. تفاوت این دو روش را به رتبهبندی سادهٔ «همیشه بهتر» تقلیل ندهید.
۴. گواهی را با نام و مرجع اعتماد درست بررسی کنید
بازبودن درگاه TLS به معنی معتبر بودن هویت نیست. در آزمون، نام سرویس مورد انتظار، اعتبار زمانی، زنجیرهٔ اعتماد و نتیجهٔ تطبیق نام را ثبت کنید. مثال زیر برای OpenSSL 3.0 یک بررسی دستی است؛ نام و درگاه صرفاً آموزشیاند. فقط آنها را با مقصد تحت اختیار خود و درگاه اعلامشدهٔ سرویس جایگزین کنید. عدد ۵۰۶۱ تضمین نمیکند هر سرویس SIP روی همین درگاه گوش میدهد.
openssl s_client \
  -connect sip.example.com:5061 \
  -servername sip.example.com \
  -verify_hostname sip.example.com \
  -verify_return_error -brief < /dev/null
در راهنمای رسمی s_client، گزینهٔ -servername نام SNI را میفرستد؛ تطبیق هویت با -verify_hostname درخواست میشود. گزینهٔ -verify_return_error مانع ادامهٔ عادی بررسی پس از خطای اعتبارسنجی میشود. اگر مرجع داخلی دارید، فایل CA مصوب را با -CAfile معرفی کنید؛ خود گواهی ناشناختهٔ مقصد را صرفاً برای عبور از خطا مورد اعتماد قرار ندهید.
موفقیت این ابزار فقط شاهد همان اتصال و مخزن اعتماد ابزار است. باید جدا بررسی کنید تلفن یا PBX نیز سیاست اعتماد درست را اعمال میکند. این فرمان ثبت SIP، مذاکرهٔ SRTP، آزمون تماس یا بررسی خودکار ابطال گواهی نیست؛ اگر سرویس گواهی سمت مشتری میخواهد، آزمون باید با روش مصوب همان محیط کامل شود.
۵. در Asterisk 22، تنظیم مؤثر را از نتیجهٔ تماس جدا کنید
در مرجع رسمی res_pjsip در Asterisk 22، گزینهٔ protocol=tls به transport مربوط است. verify_server بررسی گواهی سرور و verify_client بررسی گواهی مشتری را کنترل میکنند؛ require_client_cert الزام ارائهٔ گواهی مشتری را مشخص میکند. جهت اتصال و نقش هر طرف را پیش از تفسیر این گزینهها تعیین کنید.
در endpoint، گزینهٔ media_encryption مقادیر no، sdes و dtls دارد. حالت media_encryption_optimistic امکان ادامه بدون توافق رمزنگاری را مطرح میکند؛ برای الزام قطعی حفاظت، فعالبودن آن را معیار موفقیت ندانید. تغییر transport و رفتار reload نیز به نسخه و تنظیمات وابسته است و ممکن است تماس جاری را مختل کند.
این فهرست، محل خواندن تنظیم است و فایل پیکربندی کامل نیست. در سامانهای که رابط مدیریت فایلها را تولید میکند، روش پشتیبانیشدهٔ تغییر را پیدا کنید. ابتدا وضعیت مؤثر را ثبت کنید و در محیط آزمون یک تماس مشخص را با همان endpoint دنبال کنید. نام گزینه در فایل، بهتنهایی ثابت نمیکند تماس مورد نظر از همان مسیر استفاده کرده است.
۶. آزمون پذیرش را با نتیجهٔ مثبت و منفی کامل کنید
پیشنهاد زیر یک روش تحویل مهندسی است، نه گزارش آزمون واقعی روی شبکهٔ مشتری. در محیط ایزوله و با داخلی و مقصد آزمایشی، برای هر بخش تماس این مراحل را اجرا کنید:
- خط مبنا: نسخهها، مسیر، ساعت آزمون و سیاست مورد انتظار را ثبت کنید؛ تنظیمات لازم را با روش قابل بازیابی پشتیبان بگیرید.
- هویت: گواهی معتبر باید پذیرفته شود؛ نام نادرست یا CA خارج از اعتماد باید طبق سیاست رد شود. این حالت منفی را روی تولید با تعویض گواهی ایجاد نکنید.
- رسانه: پیشنهاد و پاسخ مذاکره را با وضعیت کانال و مسیر واقعی صدا تطبیق دهید. پیام پیشنهاد بهتنهایی، اثبات استفادهٔ نهایی نیست.
- منع تنزل: در آزمایش، طرف فاقد حفاظت لازم نباید بیصدا به تماس معمولی تبدیل شود. نتیجهٔ مورد انتظار را پیش از آزمون بنویسید.
- کارکرد: تماس ورودی و خروجی، انتقال و نگهداشتن تماس را در محدودهٔ مصوب بررسی کنید؛ نتیجه و محدودیت هر سناریو را جدا ثبت کنید.
برای جمعآوری شواهد، از خروجی محدود و مجاز ابزارهای همان سامانه استفاده کنید. در ضبط بستهٔ رمزشده ممکن است محتوای پیام یا صدا خوانا نباشد؛ این مشاهده بهتنهایی موفقیت یا شکست همهٔ لایهها را ثابت نمیکند. برای راحتترشدن عیبیابی، اعتبارسنجی یا رمزنگاری را خاموش نکنید. SDP، کلید رسانه، شمارهها و فایل ضبط تماس را در گزارش عمومی نگذارید.
اگر TLS برقرار است ولی تماس رد میشود، ابتدا توافق رسانه و هویت طرفین را بررسی کنید. اگر تماس برقرار است ولی صدا یکطرفه است، مسیر رسانه را جدا دنبال کنید. اگر صدا قطعووصل میشود، بررسی ازدحام و آزمون QoS در شرایط شلوغی مرحلهٔ دیگری است. رمزنگاری، جای تشخیص مسیریابی یا ظرفیت را نمیگیرد.
۷. خروجی تحویل باید مرز حفاظت را روشن کند
بهجای یک تیک «TLS فعال»، یک برگهٔ کوتاه تحویل دهید: هر اتصال سیگنالینگ با چه هویتی تأیید شد، هر بخش رسانه چه حفاظتی داشت، کدام آزمون منفی انجام شد و چه بخشهایی خارج از کنترل شما بود. مسئول تمدید گواهی و زمان بازبینی سازگاری تجهیزات را نیز مشخص کنید. شواهد خصوصی باید در محل دسترسیمحدود بمانند و گزارش مدیریتی فقط نتیجه و محدودیت را نشان دهد.
جمعبندی: برای ارزیابی امنیت تماس، سه پاسخ مستقل لازم است: به چه کسی متصل شدهایم، پیامها چگونه محافظت شدهاند و رسانهٔ واقعی چه حفاظتی دارد. این راهنما در ۱۵ نوامبر ۲۰۲۶ با منابع رسمی بررسی شده و هیچ تنظیم یا تماس تولیدی برای تدوین آن تغییر نکرده است. اگر برای طراحی آزمون و تعیین مرز اعتماد مرکز تلفن سازمان خود نیاز به همراهی دارید، از صفحهٔ تماس آسیاپرداز موضوع، مدل تجهیزات و نسخهها را اعلام کنید؛ اطلاعات اتصال و کلیدها را در پیام اولیه نفرستید.