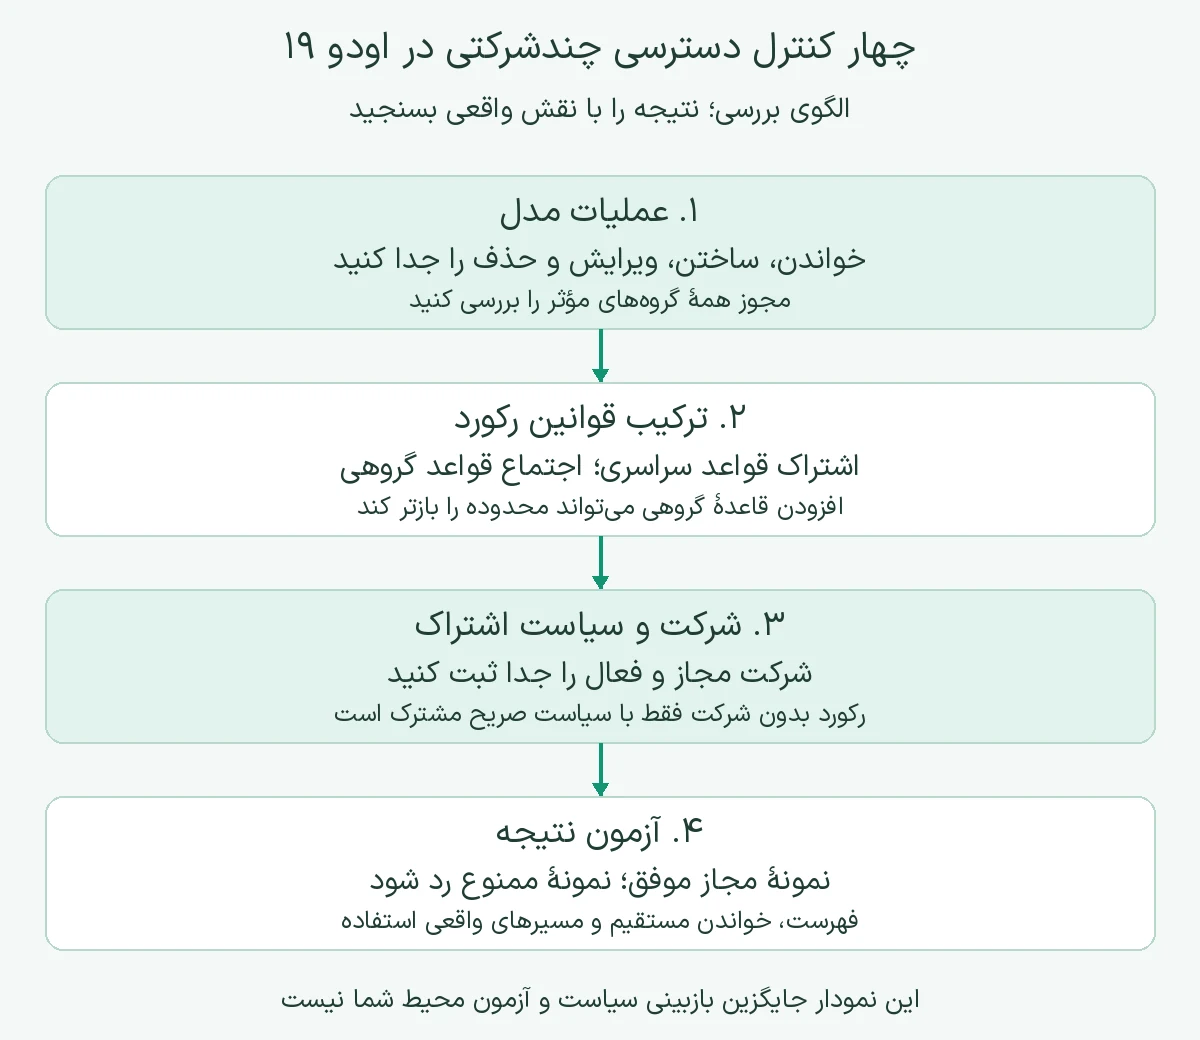
برای کنترل دسترسی چندشرکتی در Odoo 19، ابتدا عملیات مجاز هر نقش را مشخص کنید، سپس محدودهٔ رکوردها و شرکتهای فعال را بیازمایید. دیدهنشدن یک سفارش در فهرست، بهتنهایی ثابت نمیکند که خواندن مستقیم، گزارش یا مسیر اتصال هم محدود است. معیار تحویل، اجرای موفق کار مجاز همراه با رد دسترسی خارج از محدوده است.
این راهنما برای مدیر سامانه و توسعهدهندهای است که میخواهد سیاست دسترسی را قابل بررسی کند. مثالها فرضیاند و نسخهٔ مرجع، Odoo 19 است. هیچ قانون آمادهای برای جایگزینی مستقیم قواعد فروش یا حسابداری ارائه نمیشود؛ ماژولها، گروههای ارثبرده و سفارشیسازی هر نصب باید جداگانه بررسی شوند.
۱. سیاست را با نقش، عملیات و داده بنویسید
از نام گروهها شروع نکنید. ابتدا بنویسید چه کسی باید چه کاری را روی کدام اطلاعات انجام دهد. «کارشناس فروش شرکت الف، پیشفاکتورهای خودش را ببیند» هنوز دربارهٔ ویرایش سفارش تأییدشده، خواندن مشتری مشترک یا مشاهدهٔ گزارش تجمیعی تصمیم نگرفته است. هر ابهام بعداً ممکن است با افزودن یک گروه گسترده پنهان شود.
برای هر درخواست، مالک کسبوکار باید نتیجهٔ مجاز و نتیجهٔ ممنوع را تأیید کند. مسئول فنی آن تصمیم را به مدل، عملیات، فیلد و مسیر استفاده نگاشت میکند. این تفکیک، پیشنهاد اجرایی است: نام تجاری «مدیر فروش» در دو سازمان الزاماً معنای دسترسی یکسان ندارد. تغییر نقش را هم به فرد و مدت نیاز متصل کنید تا دسترسی موقت بیصاحب نماند.
در راهنمای مدیریت دسترسی کاربران Odoo 19، گروههای ارثبرده و آزمون تنظیمات توضیح داده شدهاند. بنابراین فقط گزینهٔ ظاهری روی فرم کاربر را ثبت نکنید؛ عضویت مؤثر و گروههای همراه آن را هم در خط مبنا بیاورید. پیش از هر تغییر تولید، نسخهٔ قابل بازیابی از تنظیمات مرتبط و مسیر ورود مدیر مسئول را حفظ کنید.
۲. مجوز مدل و قانون رکورد را جدا بررسی کنید
مجوز مدل یا ACL تعیین میکند کاربر اصولاً اجازهٔ خواندن، ساختن، ویرایش یا حذف آن نوع رکورد را دارد یا نه. مجوزهای گروههای کاربر جمع میشوند؛ یک ACL محدودتر، مجوز گستردهٔ گروه دیگری را پس نمیگیرد. قوانین رکورد پس از این مرحله، روی رکوردهای قابل دسترسی اعمال میشوند. نبود قانون قابل اعمال، پس از عبور از ACL، به معنی منع خودکار نیست.
طبق مرجع امنیت Odoo 19، محدودیت فیلد در تعریف ORM نیز لایهٔ مستقلی دارد. پنهانکردن یک فیلد یا دکمه فقط در نما، اثبات محدودیت سمت سرور نیست. در پروندهٔ بررسی مشخص کنید کنترل موردنظر از کدام لایه میآید؛ عنوان منو یا ظاهر فرم را جای شاهد مجوز ننویسید.
مثلاً اگر کارشناس نباید حذف کند، قبل از طراحی دامنهٔ پیچیده، همهٔ مجوزهای حذف دریافتی از گروهها را بررسی کنید. اگر فقط بعضی رکوردها باید قابل ویرایش باشند، یک آزمون خواندن کافی نیست. تصمیم دربارهٔ هر عملیات را جدا ثبت کنید؛ «صفحه باز شد» پاسخ چهار سؤال متفاوت را نمیدهد.
چرا افزودن یک قانون همیشه دسترسی را کمتر نمیکند؟
در کد رسمی قوانین رکورد شاخهٔ 19.0، قواعد سراسری با هم اشتراک دارند، اما دامنهٔ قواعد گروهی مرتبط با هم اجتماع میگیرد؛ نتیجهٔ این دو دسته نیز با هم محدود میشود. در نتیجه، یک قانون گروهی تازه ممکن است محدوده را بازتر کند. برداشتن علامت یک عملیات روی قانون هم به معنی منع آن عملیات نیست؛ آن قانون برای آن عملیات بررسی نمیشود.
نمونهٔ منطقی: یک قاعدهٔ گروهی «اسناد خودم» و قاعدهٔ گروهی دیگری «همهٔ اسناد تیم» را مجاز میدانند. کاربر عضو هر دو گروه، درون مرز قواعد سراسری، میتواند از محدودهٔ دوم هم استفاده کند. این مثال، توصیف تنظیم پیشفرض فروش نیست؛ برای نشاندادن ضرورت آزمون عضویت همزمان است. افزودن چند قاعدهٔ سراسری ناسازگار نیز میتواند مسیر کار عادی را ببندد.
۳. شرکت مجاز، شرکت فعال و رکورد مشترک را تفکیک کنید
در طراحی چندشرکتی، داشتن مجوز شرکت با فعالبودن همان شرکت در زمینهٔ جاری یکسان نیست. راهنمای چندشرکتی Odoo 19، متغیر company_ids در قوانین را به شرکتهای انتخابشده در ابزار تغییر شرکت مرتبط میکند. کد ir.rule نیز آن را از env.companies.ids میگیرد. پس در گزارش آزمون، هم شرکتهای مجاز کاربر و هم انتخاب فعال آن لحظه را بنویسید.
برای یک مدل آموزشی که همهٔ رکوردهایش باید متعلق به شرکت مشخص باشند، شکل دامنه میتواند چنین باشد:
[('company_id', 'in', company_ids)]اگر سیاست همان مدل، رکورد بدون شرکت را مشترک میداند، نمونهٔ مستندات این شاخه است:
['|', ('company_id', '=', False),
      ('company_id', 'in', company_ids)]
این دو عبارت، نمونهٔ آموزشیاند؛ بهتنهایی ACL، انتخاب گروه، عملیات و قواعد موجود را تعیین نمیکنند. شاخهٔ company_id=False تصمیم اشتراک است. آن را صرفاً برای رفع خطا اضافه نکنید. پیش از استفاده، وجود فیلد و امکان خالیبودن آن را در مدل واقعی بررسی کنید؛ همهٔ موجودیتها سیاست مشترک یکسان ندارند.
مثال فرضی: یک مخاطب عمومی بدون شرکت و دو سند متعلق به الف و ب دارید. اگر مخاطب طبق سیاست مشترک است، دیدهشدن آن هنگام انتخاب الف میتواند درست باشد؛ این مشاهده، مجوز خواندن سند ب را ثابت نمیکند. برای هر نوع موجودیت، انتظار مستقل بنویسید و نام مشتری را معادل مالکیت شرکت نگیرید.
۴. سناریوهای پذیرش را پیش از تغییر آماده کنید
روی محیط آزمایش با دادهٔ ساختگی، دو شرکت و چند رکورد با شناسهٔ معلوم آماده کنید. کاربر آزمون باید نقش واقعی مورد بررسی را داشته باشد و در حالت Superuser نباشد. شناسهٔ رکورد ممنوع را مسئول آزمون از قبل ثبت کند؛ ناتوانی در پیداکردن آن از فهرست، جای تلاش خواندن مستقیم همان شناسه را نمیگیرد.
| سناریوی فرضی | انتظار مصوب | شاهد لازم |
|---|---|---|
| کارشناس الف؛ فقط الف فعال | سند مجاز الف خوانده شود؛ سند ب خوانده نشود | فهرست و خواندن مستقیم هر دو شناسه |
| همان کاربر با دو گروه مرتبط | مرز شرکت حفظ شود؛ دامنهٔ نقش دوباره سنجیده شود | عضویت مؤثر و نتیجهٔ همان نمونهها |
| کاربر مجاز هر دو شرکت؛ فقط الف فعال | نتیجه مطابق سیاست مدل و شرکت فعال باشد | انتخاب شرکت و پاسخ واقعی |
| کاربر تکشرکتی با زمینهٔ شرکت نامجاز | دسترسی نامجاز رد شود | نوع خطا بدون چاپ داده یا راز |
| رکورد مشترک بدون شرکت، در مدل مجاز به اشتراک | مطابق تصمیم صریح اشتراک دیده شود | وضعیت شرکت رکورد و تصمیم مالک داده |
| عملیات ممنوع مانند حذف | در همهٔ مسیرهای مورد استفاده رد شود | آزمون فقط روی دادهٔ دورریختنی محیط جدا |
این جدول تضمین نتیجهٔ نصب شما نیست؛ طرح پذیرش است. برای نقش فقطخواندنی، ساخت و ویرایش را هم در محیط جدا بیازمایید. آزمون نوشتن میتواند پیام، فعالیت یا اتصال خارجی ایجاد کند؛ مقصدهای عملیاتی محیط تست باید از قبل مهار شده باشند. برای آمادهسازی آن محیط، چکلیست بازیابی آزمایشی Odoo 19 مکمل این راهنماست.
۵. زمینهٔ اجرا و کد سفارشی را وارد بررسی کنید
در مرجع ORM نسخهٔ ۱۹، زمینهٔ allowed_company_ids و رفتار sudo() توضیح داده شده است. در اجرای عادی، شرکت نامعتبر یا نامجاز میتواند خطای دسترسی ایجاد کند؛ حالت sudo کنترلهای دسترسی را دور میزند و ممکن است مرز رکوردهای شرکتها را مخلوط کند. اجرای موفق با sudo، شاهد پذیرش حساب محدود نیست.
برای توسعهدهنده، محل استفاده از sudo و SQL مستقیم را در مسیر گزارش، خروجی فایل و متد سفارشی مشخص کنید. فقط نام متد را بررسی نکنید؛ نتیجهٔ قابل مشاهده را با همان نقش و همان زمینه بسنجید. اگر کد داده را با دسترسی بالا میخواند و سپس برمیگرداند، محدودبودن صفحهٔ مبدأ مسئله را حل نمیکند. این یک ریسک طراحی عمومی است، نه ادعای وجود آسیبپذیری در سامانهٔ خاص.
مسیر رابط کاربری و API نیز باید انتظار یکسانِ مصوب داشته باشند. مستند JSON-2 در Odoo 19 اعمال حقوق کاربر، قواعد رکورد و دسترسی فیلد را بیان میکند. برای آغاز اتصال، راهنمای درخواست فقطخواندنی JSON-2 را ببینید؛ در آزمون امروز، هدف مقایسهٔ مرز داده با نقش واقعی است. فیلتر درخواست و limit را کنترل امنیتی حساب ندانید.
۶. خطا را با یک فرضیهٔ مشخص اصلاح کنید
اگر دادهٔ مجاز دیده نمیشود، ابتدا شرکت فعال، گروه مؤثر و عملیات را با خط مبنا مقایسه کنید. اگر دادهٔ اضافی دیده میشود، اشتراک رکورد بدون شرکت، قواعد گروهی گسترده و کد با دسترسی بالا را بررسی کنید. هر بار یک فرضیه را تغییر دهید؛ حذف همزمان چند قانون، علت نتیجه را نامعلوم میکند و بازگشت را دشوارتر میسازد.
گزارش کوتاه شامل نسخهٔ کد، مدل، عملیات، نقش، شرکتهای مجاز و فعال، شناسهٔ ساختگی نمونه و نتیجه باشد. نام اشخاص، محتوای سند و کلید API لازم نیست وارد گزارش عمومی شوند. پس از اصلاح، هم سناریوی خطادار و هم کارهای عادی مرتبط را تکرار کنید؛ بستن نشت همراه با متوقفشدن فروش، پذیرش کامل نیست.
تغییر تولید را با مسئول، زمان اجرا و نسخهٔ پیشین تنظیمات تحویل دهید؛ الگوی مدیریت درخواست تغییر به ثبت این تصمیم کمک میکند. معیار پایان، مجموعهٔ شواهد مجاز و ممنوع است. برای بازبینی دسترسیهای اودو، شرح نقشها و مدلهای موردنیاز را از طریق تماس با آسیاپرداز مطرح کنید؛ رمز، کلید یا خروجی اسناد سازمان را در فرم عمومی نفرستید.